Los mecanismos de seguridad evolucionan, pero también lo hacen las técnicas utilizadas por los ciberdelincuentes. En muchos ataques actuales, el objetivo no es vulnerar directamente una plataforma sino es convencer a una persona de realizar una acción que comprometa la seguridad.
Esta modalidad se conoce como ingeniería social y utiliza técnicas de manipulación para obtener información confidencial, credenciales, códigos de autenticación o incluso lograr que la víctima realice una transferencia.
En el ámbito empresarial, donde diariamente se gestionan pagos, proveedores e información sensible, reconocer este tipo maniobras resulta fundamental.
Urgencia, confianza y presión
Un ataque de ingeniería social busca construir una situación lo suficientemente creíble como para que la persona actúe antes de verificar.
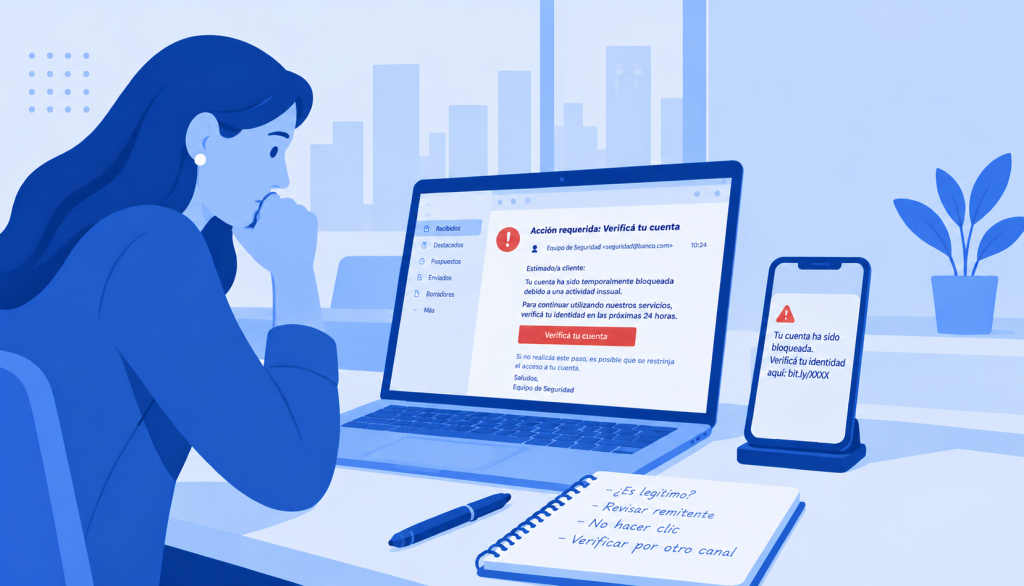
Un mensaje puede aparentar provenir de un gerente que necesita realizar un pago de manera inmediata, de un proveedor que informa un cambio de cuenta bancaria o de una entidad que advierte sobre un supuesto bloqueo.
Frases como “necesito que lo resuelvas ahora”, “es confidencial” o “si no actuás hoy perderás el acceso” tienen un objetivo común: reducir el tiempo disponible para analizar y verificar la solicitud.
Cuando el atacante parece alguien conocido
Los ciberdelincuentes pueden utilizar información pública disponible en sitios corporativos y redes profesionales para conocer nombres, cargos, proveedores y relaciones dentro de una organización.
Con esos datos, pueden construir comunicaciones más convincentes.
En ataques conocidos como Business Email Compromise (BEC), por ejemplo, el atacante puede hacerse pasar por un ejecutivo o un proveedor para solicitar una transferencia o modificar datos de pago.
Además, las herramientas de inteligencia artificial permiten generar textos, imágenes y voces cada vez más realistas. Por eso, reconocer la forma de escribir o incluso la voz de una persona ya no debería considerarse una validación suficiente ante una operación sensible.
Antes de actuar, verificá
Frente a una solicitud inesperada que involucre dinero, credenciales o información confidencial, una medida sencilla puede marcar la diferencia: detenerse y verificar por otro canal.
Ante un cambio de CBU informado por correo, por ejemplo, es recomendable contactar al proveedor mediante un número de teléfono previamente registrado, en lugar de utilizar los datos de contacto incluidos en el mismo mensaje.
También es importante:
- Revisar la dirección real del remitente.
- No compartir contraseñas ni códigos de autenticación.
- Evitar ingresar a plataformas desde enlaces inesperados.
- Verificar cualquier cambio de datos bancarios antes de realizar una transferencia.
- Desconfiar de pedidos que intenten evitar o saltear los procedimientos habituales.
- Reportar las comunicaciones sospechosas.
La seguridad también está en los procesos
En las empresas, los esquemas de autorización, la separación de funciones y las validaciones adicionales son barreras importantes frente a este tipo de fraude.
Si alguien solicita evitar un procedimiento porque una operación es urgente, esa urgencia debería convertirse en una razón adicional para verificar.
La ingeniería social busca aprovechar una reacción rápida. Por eso, frente a un mensaje que genera presión, miedo o urgencia, frenar antes de actuar también es una medida de seguridad.
Antes de hacer clic, compartir información o autorizar una operación, verificá.
| ¡IMPORTANTE! Banco CMF nunca solicitará por correo, teléfono, WhatsApp, mensajes o formularios tus contraseñas, usuarios, token, PIN, códigos de verificación ni claves. Si recibís una comunicación sospechosa: |
- No abras archivos ni ingreses a enlaces.
- No respondas el mensaje.
- No compartas información.
- Contactá inmediatamente a tu Oficial Comercial o comunicate mediante los canales oficiales de Banco CMF.
Si considerás que fuiste víctima de un fraude o de un incidente de ciberseguridad, escribinos a ayudabe@bancocmf.com.ar.
Banco CMF se comunicará con vos únicamente mediante sus canales oficiales y utilizando los datos de contacto registrados.
Canales de atención
Sitio web: www.bancocmf.com.ar
Teléfono: 4318-6800
Banca Electrónica: ingresá escribiendo be.bancocmf.com.ar. en tu navegador y seleccioná el ícono del sobre ubicado en el extremo superior derecho.
Si no conocés los datos de tu oficial Comercial, podés encontrarlos en la Banca Electrónica CMF, ingresando en el Perfil > Oficial de cuenta.